Imagina que entras a una página web conocida.
Puede ser un medio de comunicación, una plataforma de videollamadas o el sitio de una empresa internacional.
La dirección es correcta. No has recibido ningún enlace sospechoso y no estás visitando una copia falsa.
Aun así, tu navegador podría ejecutar código malicioso.
Eso fue precisamente lo que hizo tan preocupante el incidente de seguridad relacionado con Optimizely del 16 de noviembre de 2026.
Los atacantes no necesitaron modificar directamente los servidores de cada una de las organizaciones identificadas. Aprovecharon una vulnerabilidad en un servicio externo que esas empresas utilizaban para optimizar sus páginas web.
A través de ese servicio consiguieron introducir código JavaScript malicioso que podía ejecutarse cuando una persona visitaba determinados sitios.
Según una investigación de Report URI, se identificaron 188 scripts alterados correspondientes a 178 organizaciones.
Entre los nombres detectados estaban BBC, CNN, Zoom, Salesforce, GitLab, IKEA y Equifax.
Pero hay algo que debemos aclarar desde el principio: encontrar un script malicioso asociado a una organización no significa que todos sus usuarios hayan sufrido un robo de información.
Tampoco significa que los servidores internos de esas empresas hayan sido comprometidos.
Para entender qué pasó, necesitamos conocer cómo funcionan los servicios externos que utilizamos diariamente en Internet.
¿Qué es Optimizely y para qué sirve?
Optimizely es una plataforma de experiencias digitales utilizada por empresas para mejorar, personalizar y probar determinadas funcionalidades de sus sitios web.
Una de sus herramientas es Web Experimentation.
Permite realizar pruebas A/B, un método que consiste en mostrar distintas versiones de una página para comprobar cuál funciona mejor.
Imagina que una tienda quiere saber qué botón genera más compras.
Puede mostrar a una parte de sus visitantes un botón azul y a otra parte uno verde.
Después compara los resultados.
Esto ayuda a tomar decisiones basadas en el comportamiento observado de los usuarios.
Para implementar determinadas funciones de experimentación, el sitio puede cargar un archivo JavaScript proporcionado por Optimizely.
Ese archivo se ejecuta en el navegador del visitante y permite realizar cambios o registrar interacciones.
Hasta aquí, todo forma parte del funcionamiento habitual de muchas herramientas web.
El problema aparece cuando un atacante consigue modificar el contenido de ese archivo.
Porque, si el sitio confía en él, podría ejecutar instrucciones maliciosas sin que sus administradores hayan realizado directamente esos cambios.
¿Qué pasó con Optimizely el 16 de noviembre de 2026?
El incidente comenzó con la explotación de una vulnerabilidad en el proceso de registro de cuentas de Optimizely Web Experimentation.
Según el informe oficial de la compañía, un tercero no autorizado aprovechó ese fallo para hacerse pasar por usuarios con privilegios administrativos dentro de determinados proyectos.
Esto permitió modificar una sección conocida como Project JavaScript.
Esa sección contiene código que puede ejecutarse en páginas donde está instalado el script de Web Experimentation.
Los atacantes introdujeron instrucciones maliciosas dentro de proyectos pertenecientes a diferentes clientes.
Como resultado, las páginas que cargaban los scripts afectados podían ejecutar ese código en los navegadores de sus visitantes.
En su informe del 17 de noviembre, Optimizely confirmó que no se trató de una filtración de contraseñas.
El atacante consiguió suplantar permisos mediante una falla del sistema, sin necesidad de obtener las credenciales de los administradores.
La empresa también confirmó que el incidente se limitó a Web Experimentation, y lo informó en su página de estado del servicio.
No encontró indicios de que Feature Experimentation, sus SDK o su producto heredado Full Stack estuvieran comprometidos por este incidente.
Fuente oficial: Optimizely — Informe inicial del incidente, 17 de noviembre de 2026.
¿Cómo pudo un solo fallo afectar a tantas empresas?
Este es el aspecto más importante de la historia.
Muchas empresas incorporan recursos externos para ofrecer determinadas funciones.
Por ejemplo, utilizan herramientas para analizar visitas, mostrar mapas, realizar pruebas de marketing o gestionar formularios.
En algunos casos, esos servicios incorporan archivos JavaScript directamente en las páginas.
Normalmente, el navegador descarga esos archivos desde los servidores del proveedor.
Y una vez cargados, pueden tener acceso a partes importantes de la página donde se ejecutan.
En el caso de Optimizely, los scripts alterados seguían distribuyéndose desde infraestructura legítima del servicio.
Eso hacía que la dirección del archivo pareciera completamente normal.
El visitante podía estar en un sitio auténtico, utilizando una conexión HTTPS válida y cargando un recurso desde un proveedor conocido.
Pero el contenido del script había sido modificado.
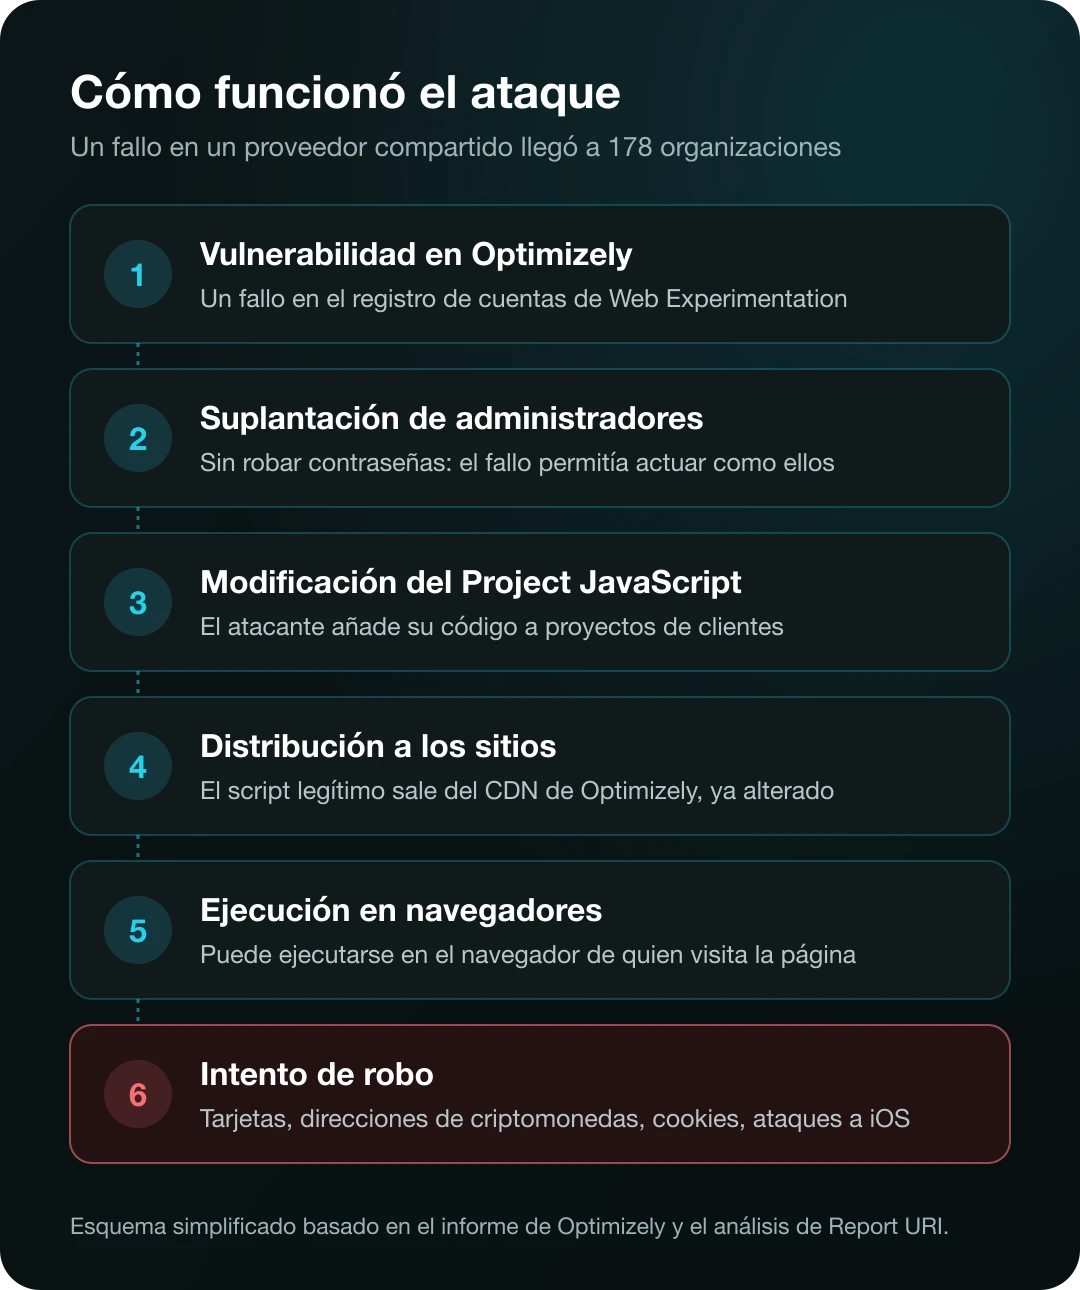
Esta situación se conoce como un ataque a la cadena de suministro de software, o software supply chain attack.
En lugar de atacar individualmente a cada organización, el delincuente compromete un componente compartido que utilizan diferentes empresas.
El impacto potencial puede multiplicarse rápidamente, como explica el periodista de seguridad Brian Krebs en su análisis del incidente.
Las 178 organizaciones identificadas: ¿cuáles aparecieron en la investigación?
El investigador de seguridad Scott Helme, de Report URI, publicó el 16 de noviembre un análisis detallado del incidente.
En su revisión de 1.611 scripts de Optimizely, su equipo encontró código malicioso en 186; en total, identificó 188 scripts alterados.
Esos archivos estaban asociados a 178 organizaciones.
Entre las empresas y entidades mencionadas en la investigación se encontraban:
- BBC y CNN, dentro del sector de medios.
- Zoom y GitLab, dentro del sector tecnológico.
- Salesforce, proveedor de software empresarial.
- IKEA, en comercio y productos para el hogar.
- Equifax y determinadas operaciones de HSBC, en servicios financieros.
- Air France-KLM, en transporte aéreo.
- Ledger, dentro del ecosistema de criptomonedas.
También se observaron scripts alterados asociados a sitios de la propia Optimizely.
Es importante interpretar correctamente esta información.
La detección de un script comprometido no prueba por sí sola una filtración de bases de datos, un acceso a redes corporativas o la pérdida de información de todos los clientes de esas organizaciones.
Algunas empresas realizaron investigaciones propias y, según Reuters, comunicaron que no habían encontrado evidencia de acceso no autorizado a sus sistemas o datos.
Por eso es más preciso hablar de organizaciones cuyos sitios o scripts fueron identificados en la exposición, en lugar de afirmar que todas sufrieron un robo confirmado.
Fuente: Scott Helme — World's Largest Brands Infected With Malware Via Optimizely.
¿Qué hacía el código malicioso?
La investigación encontró varias funciones destinadas a realizar actividades perjudiciales dentro del navegador.
No todas se activaban necesariamente en todos los visitantes.
El comportamiento dependía del dispositivo, de la página y de las acciones realizadas por la persona.
1. Intentaba robar datos de tarjetas bancarias
Una de las funciones detectadas era un card skimmer.
Es un programa diseñado para capturar datos de tarjetas cuando una persona los introduce en determinados formularios.
Por ejemplo, podía buscar números de tarjeta, fechas de vencimiento y códigos de seguridad dentro de formularios accesibles desde la página.
Posteriormente, el programa intentaba enviar esa información a infraestructura controlada por los atacantes.
Sin embargo, existe una diferencia importante entre escribir los datos directamente en un formulario de la página y hacerlo dentro de un formulario alojado de forma aislada por un proveedor de pagos.
Optimizely explicó que los campos protegidos mediante determinados iframes de pago alojados, como los utilizados por Stripe o Adyen, quedaban fuera del alcance del script identificado.
Eso no significa que cualquier integración de pagos sea automáticamente segura.
Significa que la arquitectura del formulario influye considerablemente en la exposición.
2. Podía cambiar direcciones de criptomonedas
Otra función buscaba direcciones de billeteras de criptomonedas dentro de determinados contenidos e interacciones.
El objetivo era sustituir una dirección legítima por otra controlada por el atacante.
Imagina que estás realizando una transferencia.
Copias la dirección de la persona que recibirá el dinero y la pegas en la aplicación correspondiente.
Si un programa malicioso modifica esa dirección sin que lo adviertas, podrías terminar enviando fondos a alguien distinto.
La investigación encontró evidencia de transacciones recibidas por direcciones asociadas al código malicioso.
Pero no todo el dinero registrado en esas billeteras puede atribuirse de manera concluyente al ataque de Optimizely, porque, como señaló BleepingComputer, algunas ya presentaban actividad anterior.
Por tanto, no sería correcto publicar una cifra definitiva de dinero robado sin una atribución más sólida.
3. Intentaba obtener información del navegador
Los investigadores también encontraron funciones relacionadas con la recopilación de datos del contexto de navegación.
En determinadas circunstancias, el código podía intentar obtener información como la URL de la página, cookies legibles mediante JavaScript y capturas de pantalla.
Eso no significa que pudiera leer cualquier cookie o acceder libremente a todos los datos de un dispositivo.
Las restricciones del navegador, las propiedades de las cookies y las protecciones implementadas por el sitio determinan qué información puede quedar disponible.
4. Intentaba ejecutar ataques contra iPhone y iPad
Uno de los hallazgos más preocupantes fue la presencia de componentes orientados a dispositivos iOS y iPadOS.
Report URI identificó código asociado a herramientas de explotación conocidas como Coruna y DarkSword.
Estas intentaban aprovechar vulnerabilidades en determinadas versiones del sistema operativo.
El informe oficial de Optimizely señaló que la segunda etapa se dirigía a versiones 18.6 y anteriores.
Reuters también recogió declaraciones de Apple indicando que las vulnerabilidades objetivo ya habían sido corregidas mediante actualizaciones previas.
Es importante no confundir un intento de explotación con la confirmación de que todos los dispositivos expuestos fueron comprometidos.
Para reducir el riesgo, la recomendación es mantener iOS y iPadOS actualizados.
Fuentes: Investigación técnica de Report URI y Reuters — Sitios web comprometidos mediante Optimizely.
Cronología oficial del ataque
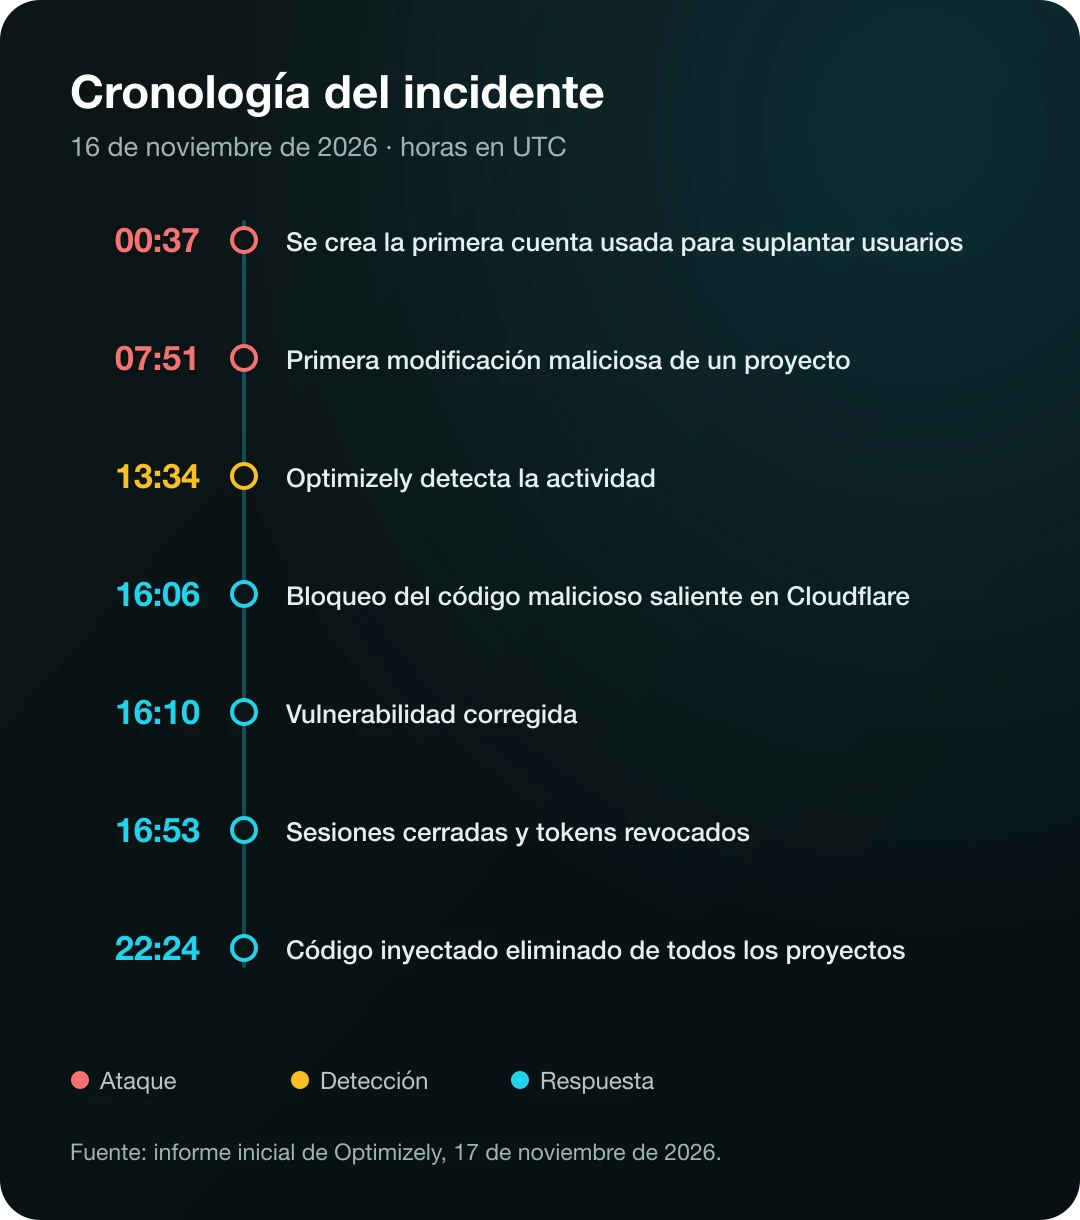
Optimizely publicó una cronología preliminar que permite reconstruir los principales acontecimientos del 16 de noviembre de 2026.
Todas las horas están expresadas en UTC.
| Hora UTC | Acontecimiento |
|---|---|
| 00:37 | Creación de la primera cuenta utilizada para suplantar usuarios |
| 07:51 | Primera modificación maliciosa de un proyecto |
| 13:34 | Optimizely detecta la actividad sospechosa |
| 16:06 | Bloqueo del código malicioso saliente mediante Cloudflare |
| 16:10 | Corrección de la vulnerabilidad |
| 16:53 | Cierre de sesiones y revocación de tokens de usuarios suplantados |
| 22:24 | Eliminación del código inyectado de todos los proyectos afectados |
La compañía confirmó que había bloqueado la vulnerabilidad y eliminado el código malicioso de sus sistemas.
También contrató a Mandiant para continuar con el análisis forense independiente.
El informe del 17 de noviembre era preliminar, por lo que ciertos detalles de la investigación todavía podían cambiar.
La ventana de exposición de cada cliente podía ser más corta que el periodo total indicado.
Fuente: informe oficial de Optimizely, 17 de noviembre de 2026.
¿Optimizely solucionó la vulnerabilidad?
Según su comunicado oficial, sí.
Optimizely afirmó haber corregido la falla del proceso de registro, revocado las sesiones utilizadas por los atacantes y eliminado las modificaciones maliciosas.
También implementó medidas adicionales para impedir que el código siguiera distribuyéndose.
En su informe del 17 de noviembre indicó que era seguro volver a habilitar Web Experimentation si los clientes lo habían desactivado por precaución.
Pero una vulnerabilidad corregida no significa que todas sus posibles consecuencias hayan sido investigadas completamente.
Las organizaciones afectadas todavía debían comprobar qué páginas habían cargado los scripts, qué interacciones pudieron producirse durante el incidente y si existían indicios de actividad no autorizada.
Esa distinción es importante.
Contener el ataque detiene su continuidad; investigar el incidente permite determinar su impacto.
¿Cómo saber si visitaste una página afectada?
Para una persona común, no siempre es posible determinarlo.
Visitar uno de los dominios mencionados en las noticias no significa automáticamente haber recibido el código malicioso.
Puede que no entraras en una página que utilizaba el script.
También es posible que el código ya hubiera sido eliminado cuando la visitaste o que determinadas políticas de seguridad bloquearan su ejecución.
Además, la investigación no ha establecido que todos los visitantes hayan sufrido daños.
Si visitaste alguno de los sitios identificados durante el 16 de noviembre de 2026, puedes tomar algunas precauciones proporcionales a tu actividad.
Si ingresaste datos de una tarjeta
Revisa tus movimientos bancarios.
Si detectas cargos que no reconoces, contacta directamente con tu institución financiera.
No es necesario asumir que todas las tarjetas utilizadas en esos sitios fueron robadas.
La exposición depende de cómo se procesaban los pagos y de si se ejecutó el script malicioso en el formulario correspondiente.
Si realizaste una transferencia de criptomonedas
Comprueba la dirección de destino y el historial de la transacción.
Si sospechas que enviaste fondos a una dirección diferente, reúne los datos de la operación y contacta al servicio que utilizaste.
Las transacciones de criptomonedas pueden resultar difíciles o imposibles de revertir, dependiendo de la red y del servicio.
Si utilizaste un iPhone o iPad
Instala las actualizaciones de seguridad disponibles para tu dispositivo.
Si observas comportamientos sospechosos o recibes una alerta de seguridad, utiliza los canales de soporte oficiales.
No instales supuestas herramientas de limpieza ofrecidas mediante anuncios o mensajes desconocidos.
¿Qué deberían hacer las empresas que utilizan Optimizely?
Optimizely incluyó recomendaciones específicas en su informe inicial.
La primera es comprobar si los proyectos de la organización estuvieron afectados.
Para ello, los clientes deben revisar la comunicación oficial recibida y contactar con su responsable de cuenta si necesitan confirmar el alcance.
Después deben identificar en qué páginas se cargó Web Experimentation durante la ventana de exposición.
Esto es especialmente importante en páginas con formularios de pago o transferencias de criptomonedas.
También deberían revisar registros de seguridad y actividad de red.
La empresa recomienda conservar logs de servidores, CDN, WAF, informes CSP y sistemas de monitoreo de pagos que cubran el día del incidente.
Si se detectan indicios de exposición de información personal o financiera, corresponde evaluar los requisitos legales de notificación aplicables.
No debe asumirse que todas las empresas necesitan cambiar sus contraseñas.
De hecho, el informe oficial especifica que no encontró evidencia de robo de credenciales de clientes mediante este incidente y que no era necesario restablecerlas únicamente por esta causa.
¿Qué es una Content Security Policy y cómo pudo ayudar?
Aquí está una de las lecciones más valiosas para quienes desarrollan sitios web.
Una Content Security Policy, o CSP, es una política de seguridad que permite establecer restricciones sobre los recursos y el código que un navegador puede ejecutar.
Por ejemplo, un sitio puede configurar reglas sobre qué fuentes de JavaScript están autorizadas y hacia qué destinos puede enviar determinadas conexiones.
Estas medidas pueden ayudar a reducir el impacto de una inyección de código.
En el caso de Optimizely, el código malicioso intentaba cargar componentes adicionales desde infraestructura externa.
Una CSP suficientemente restrictiva podía impedir determinadas cargas.
Optimizely señaló que los sitios con una CSP sólida estaban protegidos frente a ese mecanismo del ataque.
Pero hay un detalle técnico: no basta con configurar una lista de dominios aparentemente confiables.
Una política mal diseñada puede seguir permitiendo comportamientos peligrosos.
Además, determinadas configuraciones como strict-dynamic transfieren confianza a scripts cargados por otros scripts autorizados, por lo que requieren especial cuidado.
La implementación debe adaptarse al sitio y verificarse mediante pruebas.
Puedes aprender más en la guía de Content Security Policy de MDN.
¿Qué es Subresource Integrity y para qué sirve?
Existe otra protección llamada Subresource Integrity, conocida como SRI.
Su función es permitir que el navegador compruebe que un recurso externo coincide con un contenido esperado mediante un hash criptográfico.
Si el archivo cambia y deja de coincidir con ese valor, el navegador puede rechazarlo.
Esto resulta útil cuando utilizamos determinados archivos externos que deberían mantenerse sin modificaciones inesperadas.
Sin embargo, no todos los recursos funcionan de esta manera.
En herramientas como Optimizely, el JavaScript puede cambiar dinámicamente según los experimentos o la configuración del cliente.
Por eso la implementación de SRI puede resultar poco práctica sin controlar o fijar versiones del contenido.
No es una solución universal para cualquier integración externa.
La recomendación es evaluar qué scripts pueden protegerse mediante integridad, cuáles requieren ejecución dinámica y qué controles adicionales son apropiados.
Fuente: MDN — Subresource Integrity.
La verdadera lección del incidente de Optimizely
Muchas veces imaginamos que un ataque informático comienza cuando alguien consigue entrar en un servidor utilizando una contraseña robada.
Pero la seguridad de una aplicación moderna depende de muchos componentes.
Un sitio puede utilizar herramientas externas para marketing, analítica, atención al cliente, procesamiento de pagos y personalización.
Cada integración introduce una dependencia.
Y cuando un servicio tiene capacidad para ejecutar código dentro de una página, esa dependencia debe considerarse dentro del modelo de seguridad del sitio.
La solución no es eliminar todos los servicios de terceros.
Muchos son útiles y necesarios.
Lo importante es conocer cuáles utilizamos, qué permisos tienen, qué información pueden consultar y cómo detectar comportamientos anormales.
También debemos evitar instalar herramientas que no necesitamos.
En ocasiones, una integración se añade para realizar una prueba y permanece activa durante años, incluso cuando nadie recuerda para qué se instaló.
Reducir dependencias innecesarias facilita el mantenimiento y puede disminuir la superficie de ataque.
¿Puede ocurrir algo parecido en WordPress, Shopify o Webflow?
Sí, aunque no significa que esas plataformas estén afectadas por este incidente.
El principio es aplicable a cualquier sitio que permita incorporar código de terceros.
En WordPress, por ejemplo, un plugin puede añadir scripts a las páginas.
En Shopify, determinadas aplicaciones e integraciones pueden incorporar recursos externos.
En Webflow también pueden añadirse herramientas de analítica, marketing y código personalizado.
Cada plataforma utiliza mecanismos diferentes.
Pero el riesgo general consiste en confiar en componentes cuyo comportamiento puede cambiar sin que el propietario del sitio revise cada actualización.
Por eso conviene realizar auditorías periódicas de las integraciones utilizadas.
La elección de un CMS no elimina la necesidad de aplicar buenas prácticas de seguridad web.
Preguntas frecuentes sobre el hackeo de Optimizely
¿Optimizely fue hackeado el 16 de noviembre de 2026?
Sí. La empresa confirmó que un atacante explotó una vulnerabilidad de Web Experimentation y modificó JavaScript de determinados proyectos de clientes.
¿Cuántas empresas fueron afectadas?
Report URI identificó 188 scripts maliciosos asociados a 178 organizaciones. Esta cifra corresponde al alcance observado en su investigación y no debe interpretarse como un recuento definitivo de organizaciones que sufrieron pérdida de datos.
¿Estuvieron afectados BBC, CNN y Zoom?
Los investigadores detectaron scripts alterados asociados a sitios de esas organizaciones. Eso no demuestra por sí solo que sus redes internas o bases de datos fueran comprometidas.
¿Qué información intentaban robar?
El código estaba diseñado para intentar capturar datos de tarjetas introducidos en determinados formularios, alterar direcciones de criptomonedas y realizar otras actividades maliciosas en el navegador.
¿Los usuarios de iPhone estuvieron en riesgo?
La investigación detectó componentes de explotación orientados a determinadas versiones vulnerables de iOS y iPadOS. Eso no significa que todos los dispositivos expuestos fueran comprometidos. Mantener el sistema actualizado reduce el riesgo frente a vulnerabilidades corregidas.
¿Se robaron las contraseñas de clientes de Optimizely?
Optimizely indicó que no se trató de una filtración de credenciales y que no encontró evidencia de exposición de contraseñas de clientes a causa de este incidente.
¿Ya se solucionó el ataque?
Optimizely informó que había corregido la vulnerabilidad y eliminado el código malicioso el 16 de noviembre. La investigación forense continuaba según su informe del día siguiente.
¿Qué es un ataque a la cadena de suministro?
Es un ataque que compromete un componente, proveedor o dependencia utilizada por otras organizaciones, permitiendo que el impacto alcance a sistemas que no fueron atacados directamente.
¿Cómo puedo proteger mi sitio web?
Mantén un inventario de scripts externos, elimina integraciones innecesarias, aplica permisos mínimos y evalúa controles como CSP, SRI, monitoreo de cambios y alertas de seguridad.
Conclusión: no necesitas hackear una empresa para poner en riesgo a sus visitantes
El ataque a Optimizely demuestra hasta qué punto los sitios web dependen de servicios externos.
Una vulnerabilidad en un componente compartido permitió modificar código que podía ejecutarse en páginas de organizaciones internacionales.
Y eso convirtió una falla concreta en un incidente de alcance mucho mayor.
La empresa confirmó que corrigió el problema, pero la investigación también dejó una lección importante para desarrolladores y propietarios de sitios.
No basta con proteger las contraseñas de los administradores.
También necesitamos comprender qué código ejecutamos, quién puede modificarlo y qué sucede cuando uno de nuestros proveedores sufre un incidente de seguridad.
Porque un sitio web puede ser legítimo, utilizar HTTPS y pertenecer a una empresa reconocida, y aun así depender de un componente externo vulnerable.
La seguridad no consiste únicamente en proteger nuestro propio código.
También consiste en administrar correctamente la confianza que depositamos en el software de otros.
Sobre el autor
Rafael Azuaje es ingeniero en Computación, con experiencia en desarrollo web y diseño UX/UI. Comparte contenido sobre inteligencia artificial, desarrollo de software, automatización y seguridad digital, explicando conceptos tecnológicos de forma accesible y con fuentes verificables.
Artículo actualizado el 18 de noviembre de 2026. La investigación forense del incidente seguía en curso según el informe inicial de Optimizely.