Piensa por un momento en todas las aplicaciones donde has presionado el botón «Continuar con Google».
Una tienda online, una aplicación de edición de fotografías, una plataforma de inteligencia artificial, un servicio de productividad o una página web que necesitabas utilizar solamente una vez.
Probablemente lo has hecho decenas de veces.
Es cómodo. No necesitas crear otra contraseña, recordar un nuevo usuario ni completar formularios interminables.
Pero ahora imagina que pierdes el acceso a tu cuenta de Google.
O que alguien consigue entrar en ella sin tu autorización.
¿Qué pasaría con todas esas aplicaciones que utilizas?
¿Y qué sucede con las aplicaciones a las que, además de iniciar sesión, les concediste permisos para consultar tus correos o archivos?
Aquí aparece un detalle importante: iniciar sesión con Google no es necesariamente inseguro. De hecho, puede ser más seguro que utilizar contraseñas débiles o repetidas.
El verdadero problema surge cuando no comprendemos los permisos que entregamos, descuidamos la seguridad de nuestra cuenta principal o dependemos completamente de un único método de acceso.
Vamos a explicar cómo funciona realmente, cuáles son sus riesgos y qué puedes hacer para protegerte.
¿Qué significa iniciar sesión con Google?
Cuando una página web te ofrece la opción de «Continuar con Google», está utilizando un mecanismo de autenticación que permite confirmar tu identidad mediante tu cuenta de Google.
En lugar de crear una contraseña específica para ese servicio, autorizas que Google ayude a verificar quién eres.
Por ejemplo, imagina que quieres registrarte en una aplicación de diseño.
Puedes crear una cuenta utilizando tu correo electrónico y una contraseña nueva.
O puedes seleccionar «Continuar con Google».
En el segundo caso, Google confirma tu identidad y comparte determinada información básica con la aplicación, siempre dentro del proceso de autorización correspondiente.
Según la documentación oficial de Google, esa información puede incluir tu nombre, dirección de correo electrónico y fotografía de perfil.
Algo fundamental es que Google no comparte tu contraseña con la aplicación externa.
Este mecanismo utiliza estándares de identidad y autorización como OpenID Connect y OAuth 2.0.
Y aunque estos conceptos puedan sonar complicados, la idea básica es sencilla: una aplicación puede comprobar tu identidad sin necesitar conocer la contraseña de tu cuenta de Google.
Fuente: Google — Cómo iniciar sesión con Google permite compartir datos de forma segura.
¿Por qué utilizar Google para iniciar sesión puede ser más seguro?
Antes de hablar de los riesgos, hay que reconocer sus ventajas.
Uno de los problemas de seguridad más comunes es reutilizar la misma contraseña en diferentes sitios.
Imagina que utilizas la misma contraseña en una tienda online, una aplicación de música y tu correo electrónico.
Si uno de esos servicios sufre una filtración y la contraseña queda expuesta, un atacante podría intentar utilizarla en las demás plataformas.
Esto se conoce como credential stuffing cuando se prueban credenciales robadas en otros servicios.
Con «Iniciar sesión con Google», no necesitas crear una nueva contraseña para cada aplicación compatible.
Y si tu cuenta de Google está protegida mediante una passkey o un segundo factor de autenticación, puedes beneficiarte de esa protección durante el acceso a través de Google.
Sin embargo, eso no significa que las aplicaciones externas hereden automáticamente todas las protecciones de tu cuenta.
Cada servicio sigue siendo responsable de administrar sus propias sesiones, datos y controles de seguridad.
Por lo tanto, el inicio de sesión federado puede reducir determinados riesgos, pero no elimina todos los problemas posibles.
Riesgo 1. Tu cuenta de Google se convierte en una llave importante
Imagina que utilizas Google para entrar a veinte aplicaciones.
Si pierdes el acceso a tu cuenta principal, podrías tener dificultades para entrar en esas aplicaciones.
No significa que todas tus cuentas se borren automáticamente ni que todos los servicios dejen de funcionar.
Las cuentas de las aplicaciones externas son independientes de tu cuenta de Google.
Pero si configuraste «Continuar con Google» como único método de autenticación, podrías necesitar recuperar primero tu cuenta principal o contactar al soporte de cada servicio.
Esto puede ocurrir si olvidas tus credenciales, pierdes los métodos de recuperación o tu cuenta queda temporalmente inaccesible.
Por eso conviene revisar si las aplicaciones más importantes permiten establecer una contraseña independiente, añadir otro método de inicio de sesión o configurar mecanismos propios de recuperación.
No todos los servicios ofrecen estas posibilidades.
Y tampoco necesitas abandonar Google para reducir esta dependencia.
El objetivo es evitar que un único incidente te deje sin opciones para recuperar servicios esenciales.
Fuente: Google — Problemas con las aplicaciones vinculadas.
Riesgo 2. Algunas aplicaciones pueden solicitar acceso a información privada
Este es probablemente el punto que genera más confusión.
Iniciar sesión con Google no es lo mismo que autorizar una aplicación para leer tus correos o modificar tus archivos.
Son funciones diferentes, aunque pueden presentarse durante procesos de conexión relacionados.
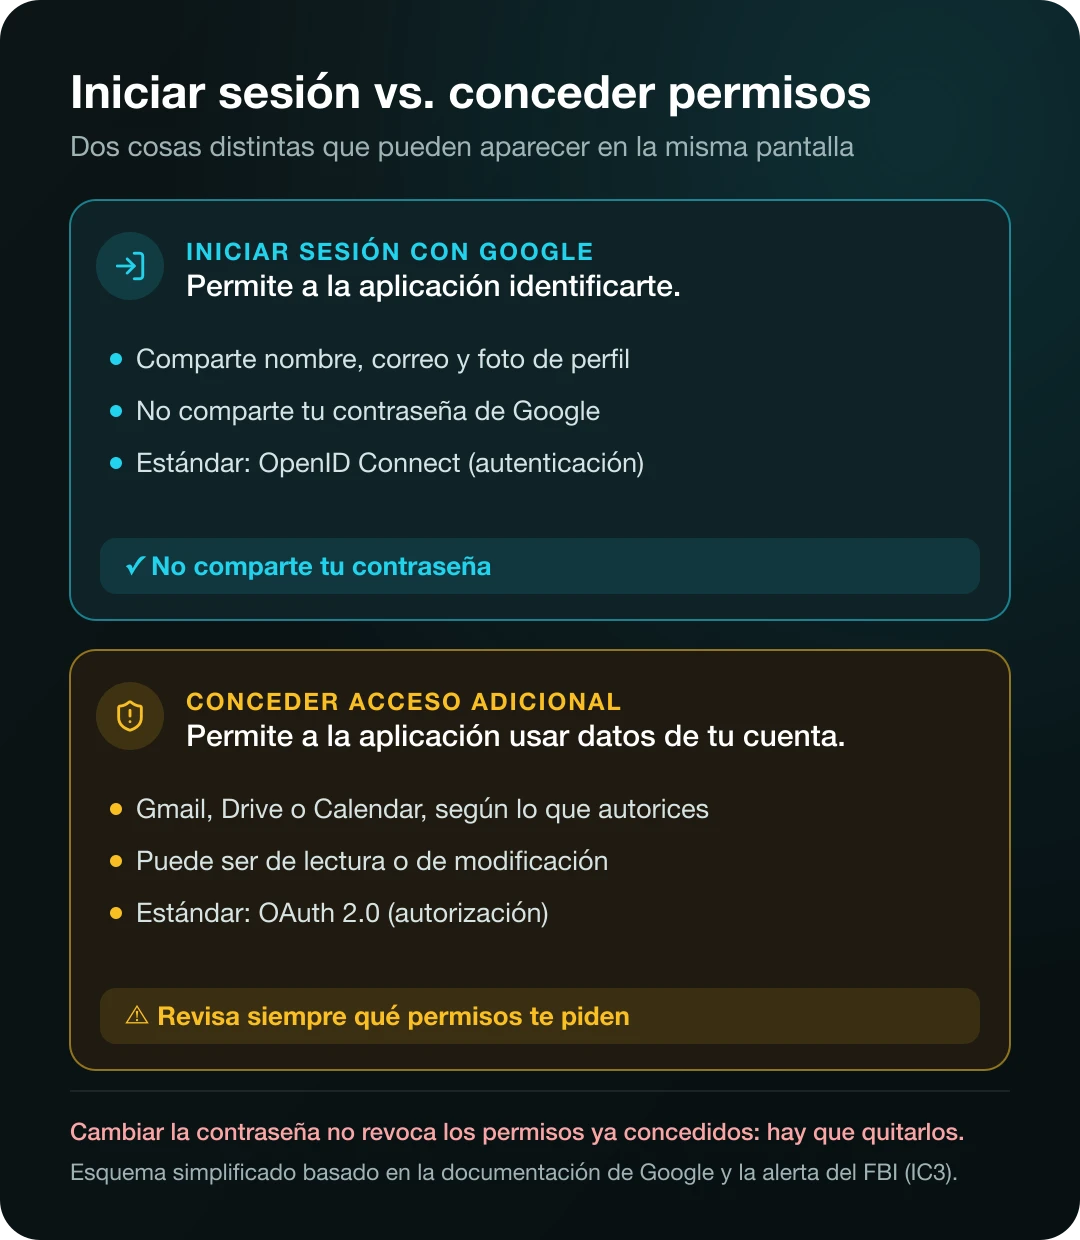
Cuando utilizas el inicio de sesión básico, una aplicación normalmente recibe información limitada para identificarte.
Pero determinadas aplicaciones pueden solicitar permisos adicionales.
Por ejemplo, una plataforma de productividad podría pedir acceso a Google Calendar para consultar o crear eventos.
Otra aplicación podría solicitar permiso para trabajar con archivos de Google Drive.
Una herramienta que organiza correos podría solicitar determinadas capacidades sobre Gmail. Ocurre, por ejemplo, con algunos agentes de inteligencia artificial que trabajan con tu correo o tu calendario.
El nivel de acceso depende de lo que la aplicación solicite y de lo que tú autorices.
Algunas herramientas necesitan permisos de lectura.
Otras pueden requerir permisos que permitan crear, modificar o eliminar información.
Por eso es fundamental revisar las pantallas de autorización antes de aceptar.
No debes asumir que todos los permisos son necesarios simplemente porque una aplicación los solicita.
Fuente: Google — Cómo compartir acceso a tus datos con aplicaciones externas.
Riesgo 3. Los ataques de consentimiento OAuth pueden engañarte sin robar tu contraseña
Aquí es donde la situación se vuelve especialmente importante.
El 1 de septiembre de 2026, el Centro de Denuncias de Delitos en Internet del FBI (IC3) publicó una alerta sobre ataques conocidos como OAuth consent phishing.
En este tipo de ataque, los delincuentes intentan engañar a una persona para que autorice una aplicación maliciosa.
No necesitan necesariamente conocer su contraseña.
Imagina que recibes un correo aparentemente legítimo indicando que alguien compartió contigo un documento importante.
Abres el enlace y aparece una pantalla de autorización.
La página solicita que permitas a una aplicación acceder a determinados datos de tu cuenta.
Si autorizas esos permisos, podrías estar entregando acceso a un programa controlado por un atacante.
En los casos documentados por el FBI, las aplicaciones maliciosas podían solicitar permisos capaces de comprometer información sensible.
Lo más peligroso es que cambiar la contraseña no necesariamente revoca los permisos OAuth que ya concediste.
Es posible que tengas que eliminar explícitamente la autorización de la aplicación.
Esto demuestra por qué la seguridad no depende solamente de tener una contraseña fuerte.
También importa qué programas tienen acceso a tus datos.
Hay otras técnicas relacionadas, pero distintas. Por ejemplo, Microsoft documentó en marzo de 2026 campañas que abusan de las redirecciones de OAuth para llevar a las víctimas a páginas de phishing o descarga de malware. No es lo mismo que el consent phishing, pero muestra que los procesos de autorización también se usan como señuelo.
Fuente: FBI — Malicious Cyber Actors Gain Access Through Consent Phishing.
Riesgo 4. Alguien con acceso a tu dispositivo podría utilizar tus sesiones
Imagina que dejas tu computadora desbloqueada y tienes abiertas varias aplicaciones.
Una persona con acceso físico al equipo podría intentar utilizar esas sesiones sin conocer las contraseñas.
Este escenario no es exclusivo de Google.
También puede ocurrir con aplicaciones que utilizan contraseñas tradicionales, passkeys o cualquier otro método de autenticación si la sesión permanece abierta y el dispositivo está accesible.
Pero cuando utilizas la misma cuenta principal para iniciar sesión en muchos servicios, proteger tus dispositivos adquiere mayor importancia.
Por ejemplo, si alguien consigue acceder a un navegador donde tienes una sesión de Google activa, podría intentar utilizar determinadas funciones de inicio de sesión federado.
Eso no significa que pueda entrar automáticamente a todas las aplicaciones.
Algunos servicios requieren comprobaciones adicionales y mantienen sesiones independientes.
Sin embargo, debes considerar el riesgo de una sesión abierta en un dispositivo comprometido.
Este punto también es importante si compartes una computadora o si una persona cercana conoce el código de desbloqueo de tu teléfono.
La recomendación es mantener tus dispositivos protegidos, utilizar bloqueo automático y evitar compartir métodos de desbloqueo con personas que no deberían tener acceso.
Riesgo 5. Una aplicación externa podría sufrir una filtración de datos
Aunque utilices Google para autenticarte, la aplicación externa puede almacenar información sobre ti.
Por ejemplo, una tienda online puede conservar tu dirección de despacho, historial de compras y preferencias.
Una herramienta de productividad podría guardar documentos que hayas creado dentro de su plataforma.
Y una aplicación de diseño podría almacenar tus proyectos.
Si esa empresa sufre una filtración, esos datos podrían verse comprometidos.
No significa necesariamente que también se haya vulnerado tu cuenta de Google.
Son sistemas distintos.
El inicio de sesión con Google no convierte automáticamente a una aplicación externa en un servicio seguro.
Por eso es importante evaluar la confiabilidad de las plataformas donde compartes información, también cuando eliges herramientas de inteligencia artificial.
Revisa sus políticas de privacidad, evita entregar datos innecesarios y utiliza servicios conocidos cuando se trate de información sensible.
¿Si hackean mi Google pueden entrar a todas mis aplicaciones?
No necesariamente.
Esta es una de las afirmaciones más exageradas que circulan sobre el tema.
Si alguien obtiene acceso a tu cuenta de Google, puede aumentar el riesgo de acceso no autorizado a servicios conectados.
Pero el resultado depende de varios factores.
Por ejemplo, algunas aplicaciones mantienen sesiones propias y pueden requerir verificaciones adicionales.
Otras permiten recuperar el acceso utilizando el correo electrónico.
También puede haber servicios que acepten iniciar sesión mediante Google cuando el usuario tiene una sesión autenticada con el proveedor.
Eso convierte el compromiso de la cuenta principal en un riesgo relevante.
Sin embargo, no existe una regla que indique que comprometer Google permita entrar automáticamente a todas las aplicaciones donde utilizaste «Continuar con Google».
La seguridad depende de cómo cada aplicación implementa la autenticación y administra las sesiones.
Lo importante es comprender el alcance potencial del incidente y actuar rápidamente si detectas accesos sospechosos.
¿Qué ocurre si pierdes tu teléfono?
Perder el teléfono no significa perder automáticamente el acceso a todas tus cuentas.
Pero puede complicar la autenticación si utilizas ese dispositivo para confirmar inicios de sesión o almacenar passkeys.
Por eso Google recomienda configurar opciones de recuperación antes de necesitar utilizarlas.
Entre ellas pueden encontrarse un correo de recuperación, un número de teléfono actualizado y métodos adicionales de autenticación.
También puedes revisar qué dispositivos están conectados a tu cuenta y cerrar las sesiones que no reconozcas.
Si pierdes un dispositivo, es importante proteger su acceso y utilizar las opciones disponibles para localizarlo, bloquearlo o borrar su contenido de forma remota cuando corresponda.
Fuente: Google — Herramientas para una autenticación segura.
Cómo revisar qué aplicaciones están conectadas a tu cuenta de Google
Esta es una de las recomendaciones más útiles de todo el artículo.
Puede que lleves años utilizando tu cuenta de Google y no recuerdes todas las aplicaciones que conectaste.
Afortunadamente, Google ofrece una página para revisar esas conexiones.
Revisar mis aplicaciones conectadas
Paso 1. Abre tu cuenta de Google
Ingresa a myaccount.google.com/connections.
Asegúrate de utilizar la cuenta que quieres revisar.
Paso 2. Revisa las conexiones
En esta sección puedes encontrar diferentes tipos de relaciones con aplicaciones externas.
Por ejemplo, servicios donde utilizaste «Iniciar sesión con Google» y aplicaciones a las que autorizaste acceso a determinados datos.
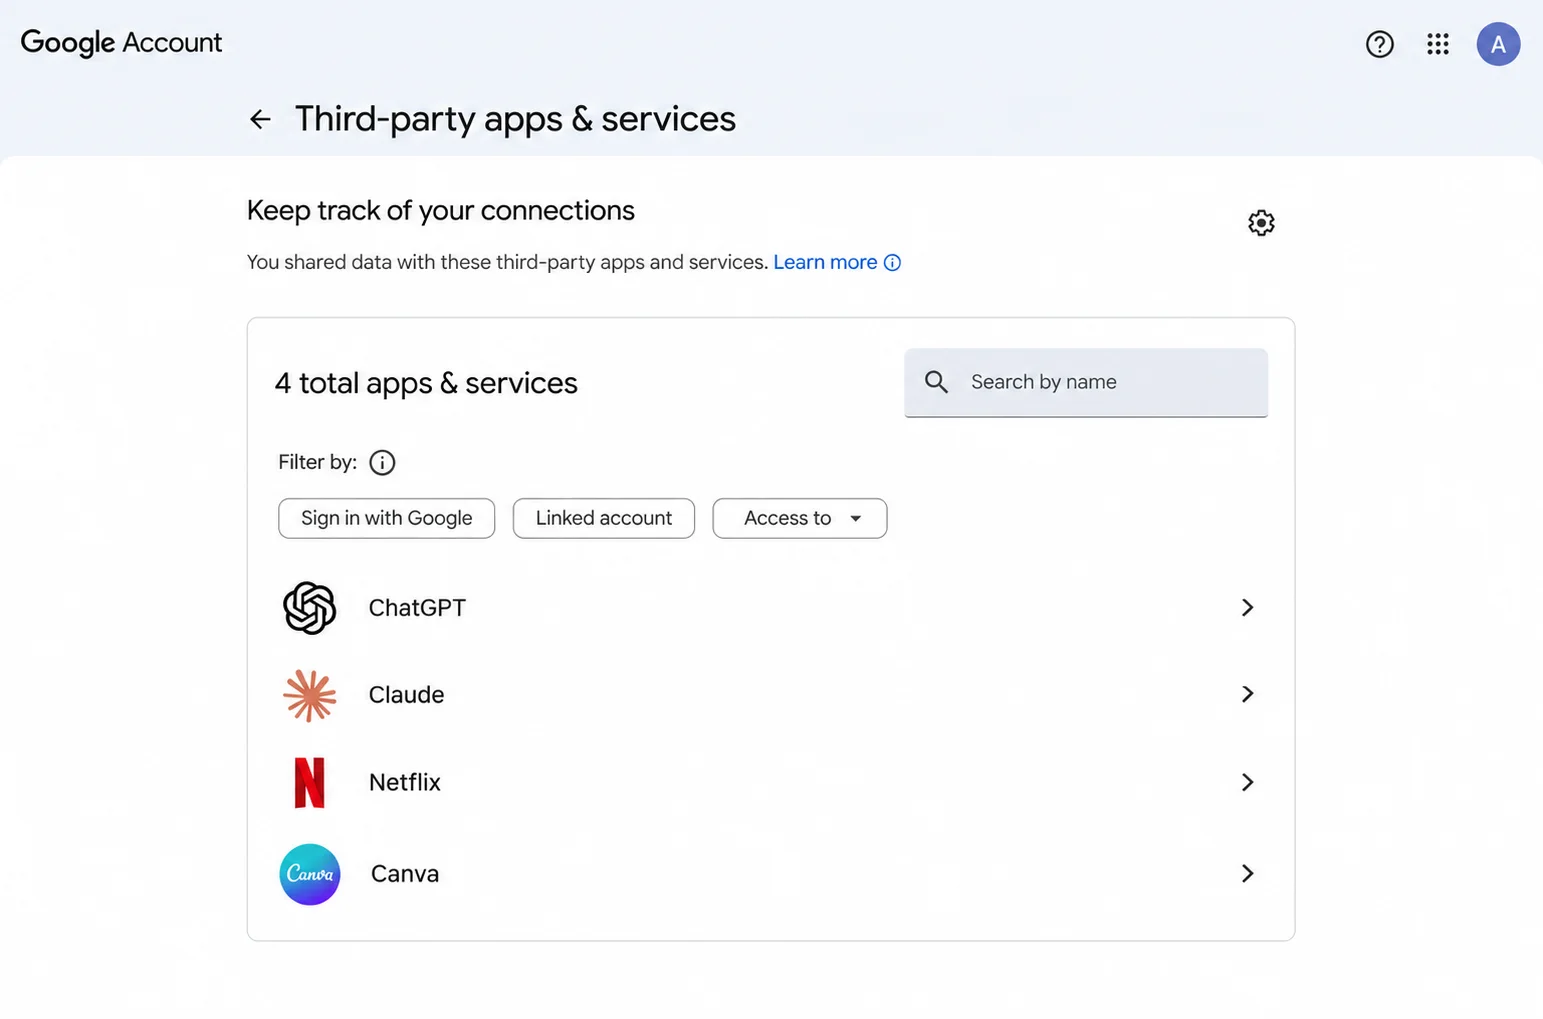
Paso 3. Selecciona una aplicación
Abre los detalles de una de las conexiones.
Revisa qué clase de acceso tiene y qué información puede utilizar.
Presta especial atención a las aplicaciones que ya no reconoces o que dejaste de utilizar.
Paso 4. Evalúa los permisos
Pregúntate si realmente necesitas esa conexión.
Si una aplicación solamente debería permitirte iniciar sesión, no tendría sentido mantener permisos adicionales innecesarios para consultar o modificar información sensible.
Paso 5. Elimina los accesos que no necesites
Google ofrece opciones diferentes según el tipo de conexión.
Por ejemplo, puedes dejar de utilizar «Iniciar sesión con Google» para un servicio o eliminar permisos de acceso a determinados datos.
Antes de hacerlo, comprueba si necesitas esa integración y si tienes una forma alternativa de acceder al servicio.
Eliminar la conexión no borra necesariamente tu cuenta dentro de la aplicación externa ni los datos que esa empresa haya almacenado previamente.
Guía oficial: Google — Administrar conexiones con aplicaciones externas.
¿Qué permisos deberías revisar primero?
No todos los permisos representan el mismo riesgo.
Una aplicación que solamente recibe tu nombre y dirección de correo electrónico tiene capacidades diferentes a otra que puede modificar archivos o enviar mensajes.
Esta tabla te ayudará a entenderlo:
| Tipo de acceso | Qué puede permitir | Qué revisar |
|---|---|---|
| Inicio de sesión básico | Identificarte mediante Google | Si reconoces y utilizas la aplicación |
| Información de perfil | Consultar nombre, correo o fotografía | Política de privacidad |
| Lectura de datos | Consultar información autorizada | Qué datos necesita realmente |
| Edición de datos | Crear o modificar información | Necesidad y alcance del permiso |
| Acceso a Gmail | Determinadas funciones sobre el correo | Permisos exactos y confiabilidad |
| Acceso a Drive | Consultar o modificar archivos según autorización | Alcance y duración del acceso |
La presencia de un permiso no significa automáticamente que una aplicación sea maliciosa.
Por ejemplo, una herramienta de respaldo puede necesitar acceso a determinados archivos para funcionar.
La pregunta es si ese acceso es necesario, está suficientemente limitado y corresponde a una empresa en la que confías.
Cómo proteger tu cuenta de Google en 2026
No necesitas ser especialista en ciberseguridad para mejorar considerablemente la protección de tu cuenta.
Estas son algunas medidas prácticas.
1. Activa la verificación en dos pasos
Agrega una capa de seguridad adicional para los accesos a tu cuenta.
Esto ayuda a reducir el riesgo de que alguien pueda entrar utilizando únicamente una contraseña robada.
2. Considera utilizar passkeys
Las passkeys permiten autenticarte mediante mecanismos criptográficos vinculados a un dispositivo o gestor compatible.
Pueden utilizar sistemas de desbloqueo como biometría o un PIN.
A diferencia de las contraseñas convencionales, están diseñadas para resistir determinados ataques de phishing.
Eso no significa que vuelvan invulnerable tu cuenta.
También necesitas proteger los dispositivos y controlar quién puede desbloquearlos.
3. Revisa las sesiones abiertas
Consulta qué dispositivos tienen acceso a tu cuenta.
Si encuentras uno que no reconoces, investiga el acceso y utiliza las opciones de Google para proteger la cuenta.
4. Configura correctamente la recuperación
Mantén actualizados los métodos de recuperación.
Evita depender exclusivamente de un teléfono que podrías perder o dañar.
5. Revisa las aplicaciones conectadas
Elimina autorizaciones innecesarias y presta especial atención a permisos de lectura o modificación de información sensible.
6. Utiliza contraseñas únicas donde sean necesarias
Si creas cuentas independientes, utiliza contraseñas largas y únicas.
Un gestor de contraseñas puede ayudarte a administrarlas.
7. Considera el Programa de Protección Avanzada
Google ofrece una modalidad de seguridad reforzada para usuarios con mayor riesgo de ataques dirigidos.
Puede ser especialmente relevante para personas que manejan información sensible, administradores de sistemas y profesionales con exposición pública.
El programa requiere métodos de autenticación resistentes al phishing y aplica restricciones adicionales.
Fuente: Google — Advanced Protection Program.
¿Qué hacer si sospechas que alguien entró a tu cuenta?
Si recibiste una alerta de acceso desconocido, encontraste aplicaciones que no reconoces o detectaste actividad extraña, conviene actuar con rapidez.
Primero, entra directamente a tu cuenta de Google desde una dirección que conozcas, no desde enlaces sospechosos recibidos por correo.
Revisa la actividad de seguridad reciente y los dispositivos conectados.
Si tienes indicios de acceso no autorizado, cambia la contraseña desde un dispositivo confiable.
También revisa los métodos de recuperación y comprueba que nadie haya añadido un teléfono o correo que desconozcas.
Después, revisa las conexiones de aplicaciones externas.
Recuerda que cambiar la contraseña no garantiza que todos los permisos OAuth concedidos anteriormente queden revocados.
Si encuentras aplicaciones sospechosas, elimina sus autorizaciones.
Por último, revisa las cuentas de servicios importantes conectados a Google y cambia sus credenciales cuando corresponda.
La guía oficial de Google explica qué señales revisar y cómo actuar ante una posible cuenta comprometida.
Fuente: Google — Proteger una cuenta hackeada o vulnerada.
¿Es mejor iniciar sesión con Google o crear una contraseña independiente?
No existe una respuesta universal.
Depende de la seguridad del proveedor, de la importancia de la cuenta y de los métodos disponibles.
| Aspecto | Iniciar sesión con Google | Correo y contraseña independiente |
|---|---|---|
| Facilidad de uso | Alta | Requiere gestionar otra credencial |
| Contraseña compartida con el servicio | No | La contraseña se administra en el servicio |
| Dependencia de Google | Sí, para ese método de acceso | No necesariamente |
| Protección contra reutilización de contraseñas | Evita crear otra contraseña | Depende de que utilices una única |
| Recuperación | Depende de Google y del servicio | Depende del servicio |
| Riesgos de seguridad | Permisos, sesiones y cuenta principal | Filtraciones, phishing y gestión de contraseñas |
La comparación no significa que el inicio de sesión con Google sea menos seguro.
De hecho, puede ser una buena opción si tienes tu cuenta bien protegida y utilizas aplicaciones confiables.
La recomendación es evitar decisiones automáticas.
Antes de seleccionar cualquier método de acceso, considera la importancia del servicio, su sistema de recuperación y los permisos solicitados.
Tres errores comunes que deberías evitar
Autorizar permisos sin leerlos
Si una aplicación solicita acceso a tu correo o archivos, revisa qué necesita y por qué.
No aceptes automáticamente solamente porque aparece una pantalla con el logotipo de Google.
Utilizar aplicaciones desconocidas con acceso sensible
Evita conceder permisos amplios a servicios que no conoces.
Una aplicación nueva puede ser legítima, pero merece una revisión mayor si solicita acceso a información importante.
Creer que cambiar la contraseña resuelve cualquier problema
Si un atacante obtuvo autorización mediante OAuth, puede ser necesario revocar expresamente los permisos, como advierte la alerta del FBI.
También debes comprobar las sesiones abiertas y los métodos de recuperación.
Preguntas frecuentes
¿Es seguro utilizar «Continuar con Google»?
Generalmente puede ser una opción segura, especialmente si tu cuenta tiene autenticación fuerte y utilizas servicios confiables. Los riesgos dependen de la seguridad de tu cuenta, los permisos autorizados y la protección de cada aplicación.
¿Las aplicaciones pueden ver mi contraseña de Google?
El mecanismo legítimo «Iniciar sesión con Google» no comparte tu contraseña con las aplicaciones externas. Sin embargo, una página de phishing puede intentar engañarte para que introduzcas tus credenciales.
¿Una aplicación puede leer mi Gmail si inicio sesión con Google?
No automáticamente. Para acceder a determinados datos de Gmail necesita solicitar y obtener los permisos correspondientes.
¿Qué ocurre si elimino una aplicación conectada a Google?
Depende de la conexión. Puedes detener el inicio de sesión federado o revocar permisos de datos. Esto no elimina necesariamente tu cuenta ni los datos ya almacenados en la aplicación externa.
¿Si hackean mi Google pueden entrar a todas mis cuentas?
No necesariamente. El riesgo aumenta, pero cada servicio administra sus propias sesiones y mecanismos de autenticación.
¿Qué hago si pierdo mi teléfono?
Utiliza las opciones oficiales de recuperación de Google desde otro dispositivo confiable. También revisa las sesiones abiertas y elimina los métodos de acceso asociados al dispositivo perdido cuando corresponda.
¿Qué es OAuth?
OAuth es un estándar de autorización que permite conceder determinados accesos a aplicaciones sin entregarles directamente tu contraseña. Para el inicio de sesión con Google también se utiliza OpenID Connect, que añade funciones de autenticación.
¿Qué es un ataque OAuth consent phishing?
Es un ataque que intenta engañarte para que concedas permisos a una aplicación maliciosa. Puede permitir acceso a datos autorizados sin necesidad de robar tu contraseña.
¿Es recomendable utilizar cuentas de Google diferentes?
Puede resultar útil separar actividades personales y profesionales según tus necesidades y políticas de seguridad. Sin embargo, utilizar varias cuentas también requiere administrar correctamente sus accesos y métodos de recuperación.
Conclusión: el problema no es iniciar sesión con Google, sino hacerlo sin revisar nada
Utilizar Google para iniciar sesión puede ser cómodo y seguro.
El sistema evita que tengas que crear contraseñas adicionales y permite aprovechar mecanismos modernos de autenticación.
Pero también puede aumentar la dependencia de una cuenta principal y facilitar que olvidemos qué aplicaciones hemos conectado.
El riesgo más importante no es el botón «Continuar con Google».
Es autorizar servicios que no conocemos, conceder permisos innecesarios o descuidar la protección de nuestra cuenta.
Por eso no recomendaría dejar de utilizar esta función de manera indiscriminada.
Recomendaría utilizarla con criterio.
Revisa tus aplicaciones conectadas, protege tus dispositivos, configura métodos de recuperación y aprende a reconocer qué información estás compartiendo.
Porque la seguridad digital no consiste en evitar todas las herramientas que nos facilitan la vida.
Consiste en comprender cómo funcionan y tomar mejores decisiones al utilizarlas.
Si nunca has revisado las aplicaciones conectadas a tu cuenta de Google, hoy es un buen momento para hacerlo.
Revisar mis aplicaciones conectadas
Sobre el autor
Rafael Azuaje es ingeniero en Computación, con experiencia en desarrollo web y diseño UX/UI. Comparte contenido educativo sobre tecnología, inteligencia artificial, automatización y ciberseguridad, enfocado en explicar conceptos técnicos de manera sencilla y ayudar a las personas a utilizar herramientas digitales con criterio.
Artículo actualizado el 18 de noviembre de 2026. Las instrucciones de configuración pueden cambiar según las actualizaciones de Google.